
PHP после новых предупреждений: что видно на сайтах образования Казахстана
Обзор 60 выбранных адресов: версии PHP, признаки CMS, границы внешней проверки и предложение единой региональной платформы по G-TON.
Что изменилось за последние сутки
23 октября PHP опубликовал дополнительное уведомление о механизме отображения прогресса загрузки в сессиях. Оно описывает CVE-2026-115560 как редкий путь к удалённому исполнению кода при необычном сочетании настроек и поведения приложения. До очередного исправления разработчики рекомендуют отключить session.upload_progress.enabled; ранее отключившим механизм рекомендуют сохранить настройку. Это отдельное уточнение, а не сообщение о взломе всех PHP-сайтов. Уведомление PHP.
Две предыдущие критические уязвимости, CVE-2026-109618 и CVE-2026-109619, исправлены 21 октября в PHP 8.2.35, 8.3.36, 8.4.27 и 8.5.12. Переход на эти выпуски устраняет именно те две проблемы; новое уведомление от 23 октября следует проверять отдельно. Для пакетов Linux и коммерческой LTS-поддержки важны бюллетень поставщика и полный номер пакета: исправление может быть перенесено без смены основной версии. PHP, бюллетень Red Hat, обновлённый 23 октября.
Что именно мы проверили
24 октября редакция Shanraq выполнила по одному обычному HTTPS-запросу к 60 выбранным публичным адресам. Проверялись только главная страница, открытые заголовки ответа и признаки технологий в HTML. Вход в кабинеты, запросы диагностических файлов, нагрузочные проверки и эксплуатация уязвимостей не проводились. Персональные сведения учащихся не собирались.
Это целевая нерепрезентативная выборка, не перепись всех казахстанских сайтов и не аудит защищённости. Вузы выбраны с опорой на открытый каталог ENIC; колледжи — на перечни и собственные страницы; школьная часть преимущественно связана с Костанаем. Адрес и название сверялись по полученной странице. Внутренние LMS, филиальные поддомены и серверы подрядчиков не охвачены. Образовательные организации разных форм собственности не объединяются в доказанный перечень исключительно государственных учреждений.
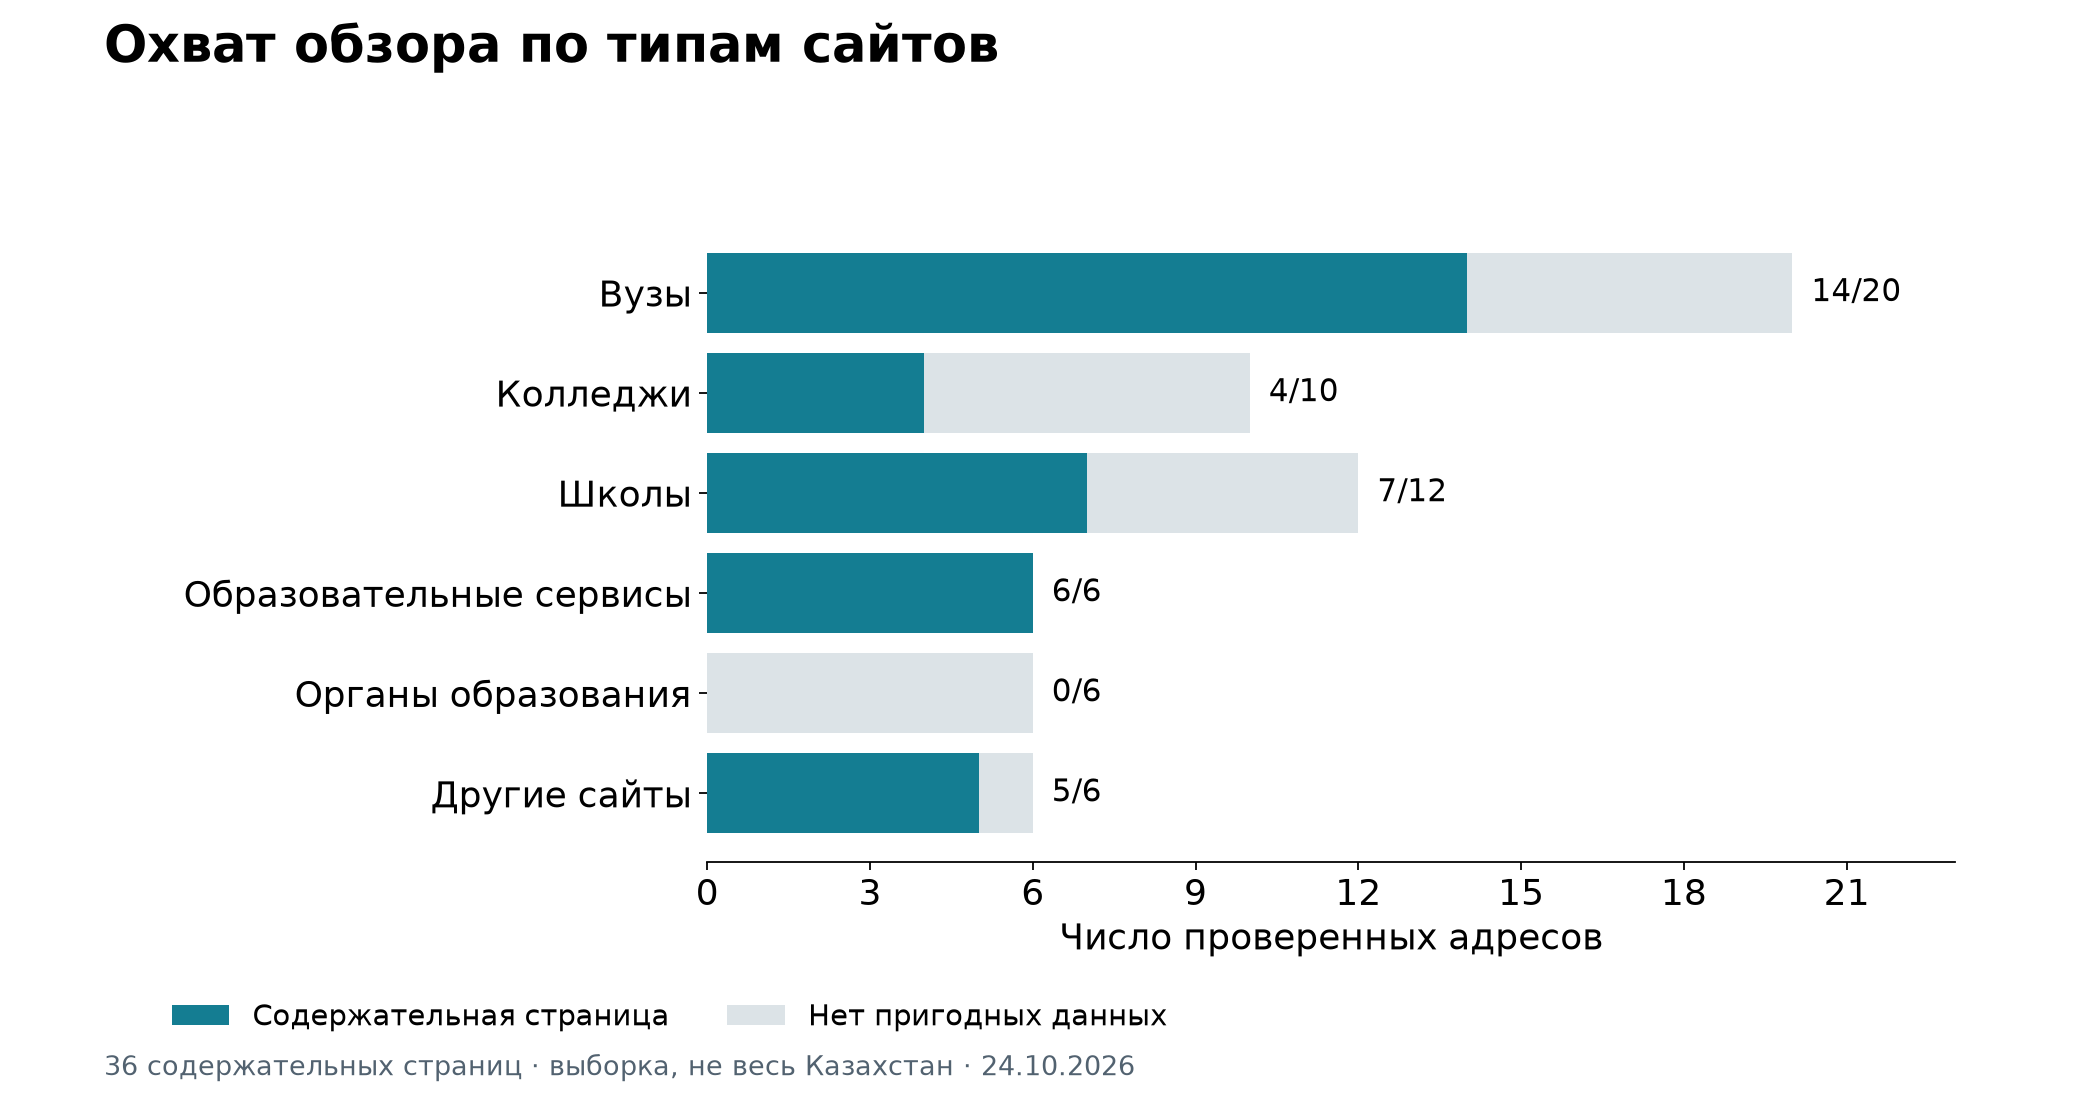
Из 60 адресов получено 45 ответов HTTP 200, но пригодных содержательных страниц — 36. Пятнадцать запросов завершились сетевой, TLS-ошибкой или тайм-аутом; семь ответов дали ограничение доступа либо техническую оболочку вместо исследуемой страницы; два исключены из технологической статистики, поскольку ответ не подтвердил личность ожидаемой организации. Это не доказательство их взлома. Шесть адресов органов образования относятся к одному домену GOV.KZ: считать их шестью независимыми технологическими платформами нельзя.
| Категория | Выбрано адресов | Пригодных страниц | Явный PHP | Признаки CMS без PHP-баннера |
|---|---|---|---|---|
| Вузы | 20 | 14 | 1 | 4 |
| Колледжи | 10 | 4 | 1 | 1 |
| Школы | 12 | 7 | 3 | 4 |
| Образовательные сервисы | 6 | 6 | 2 | 1 |
| Органы образования | 6 | 0 | 0 | 0 |
| Другие | 6 | 5 | 0 | 1 |
Как читать результаты
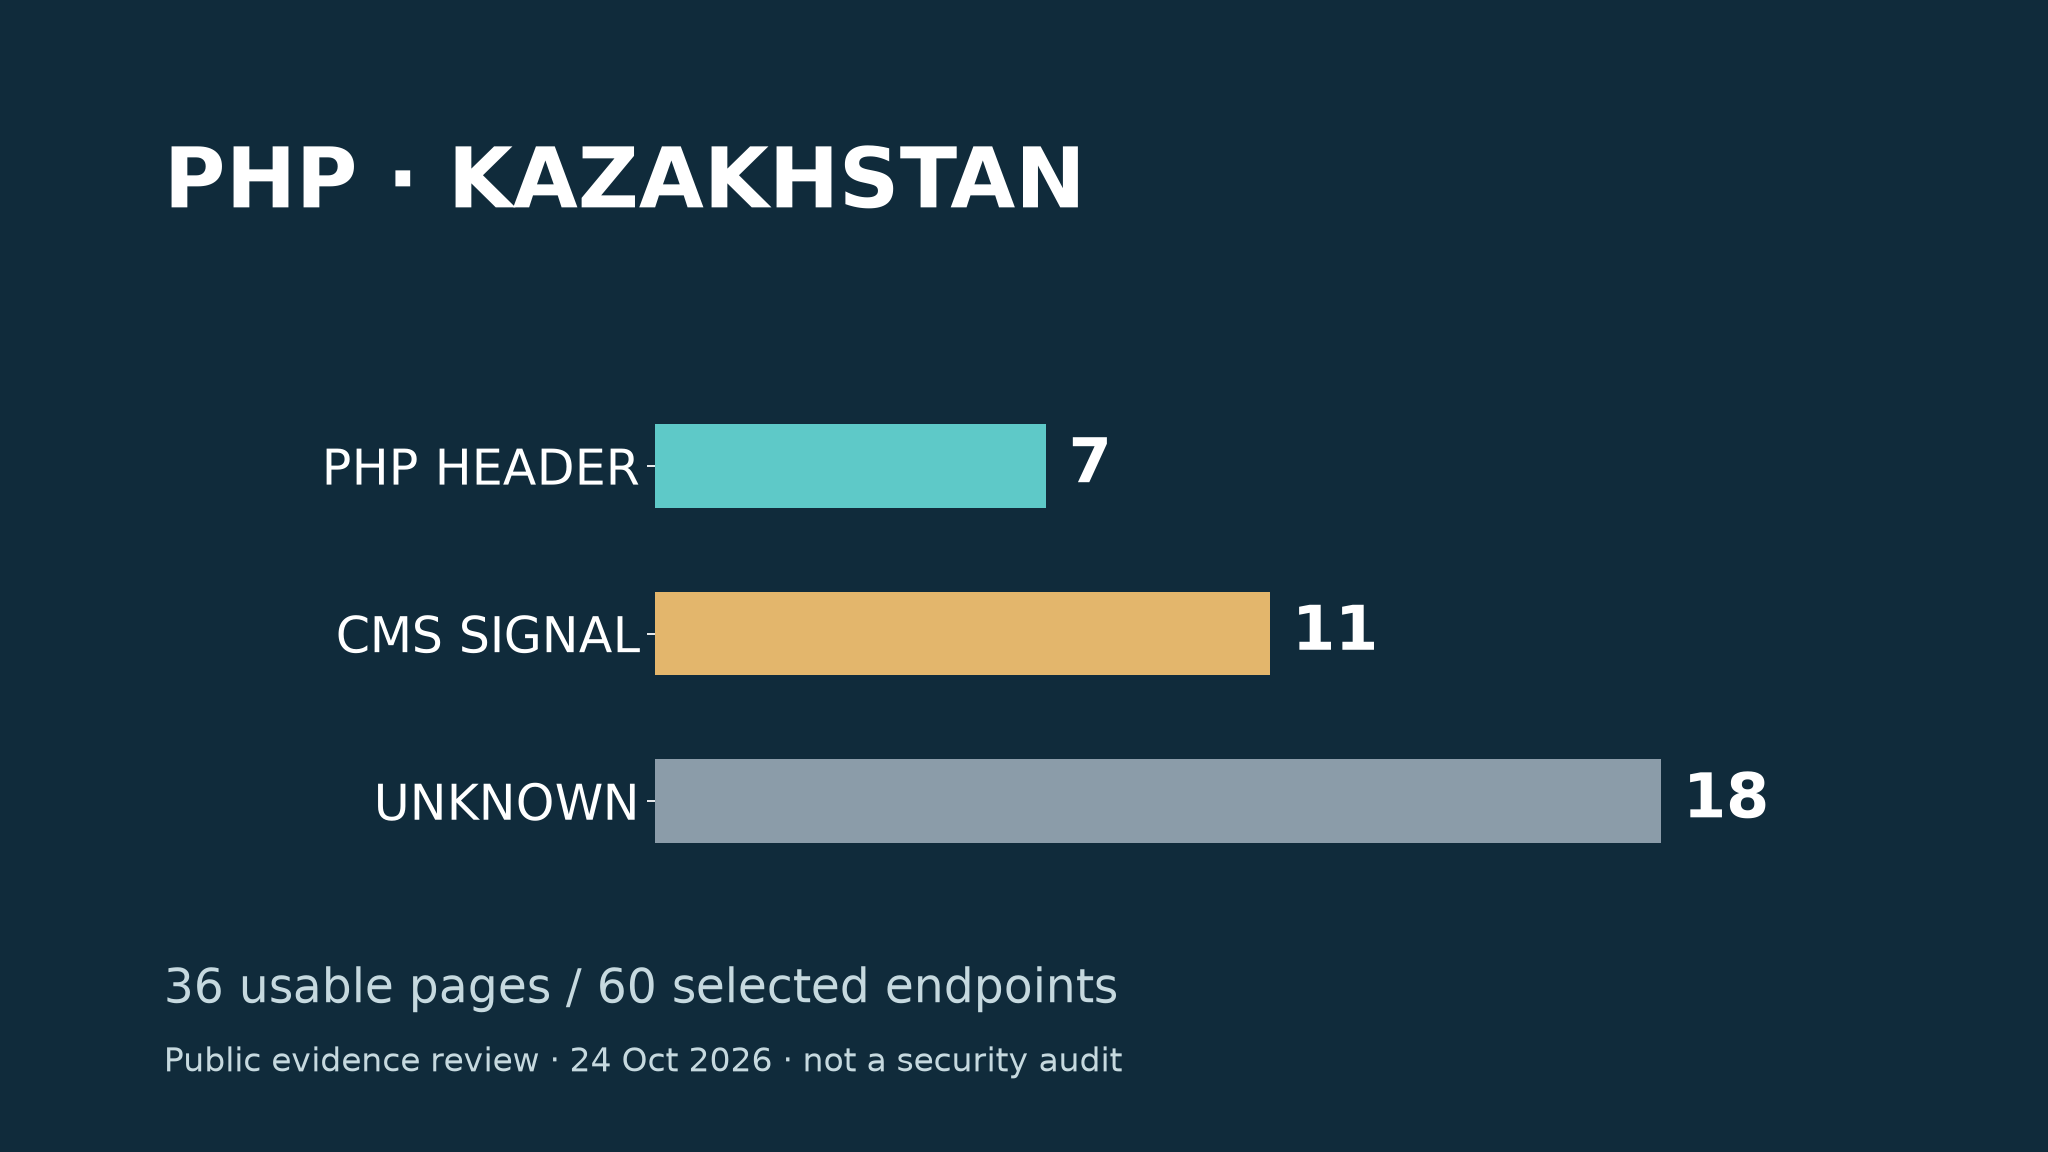
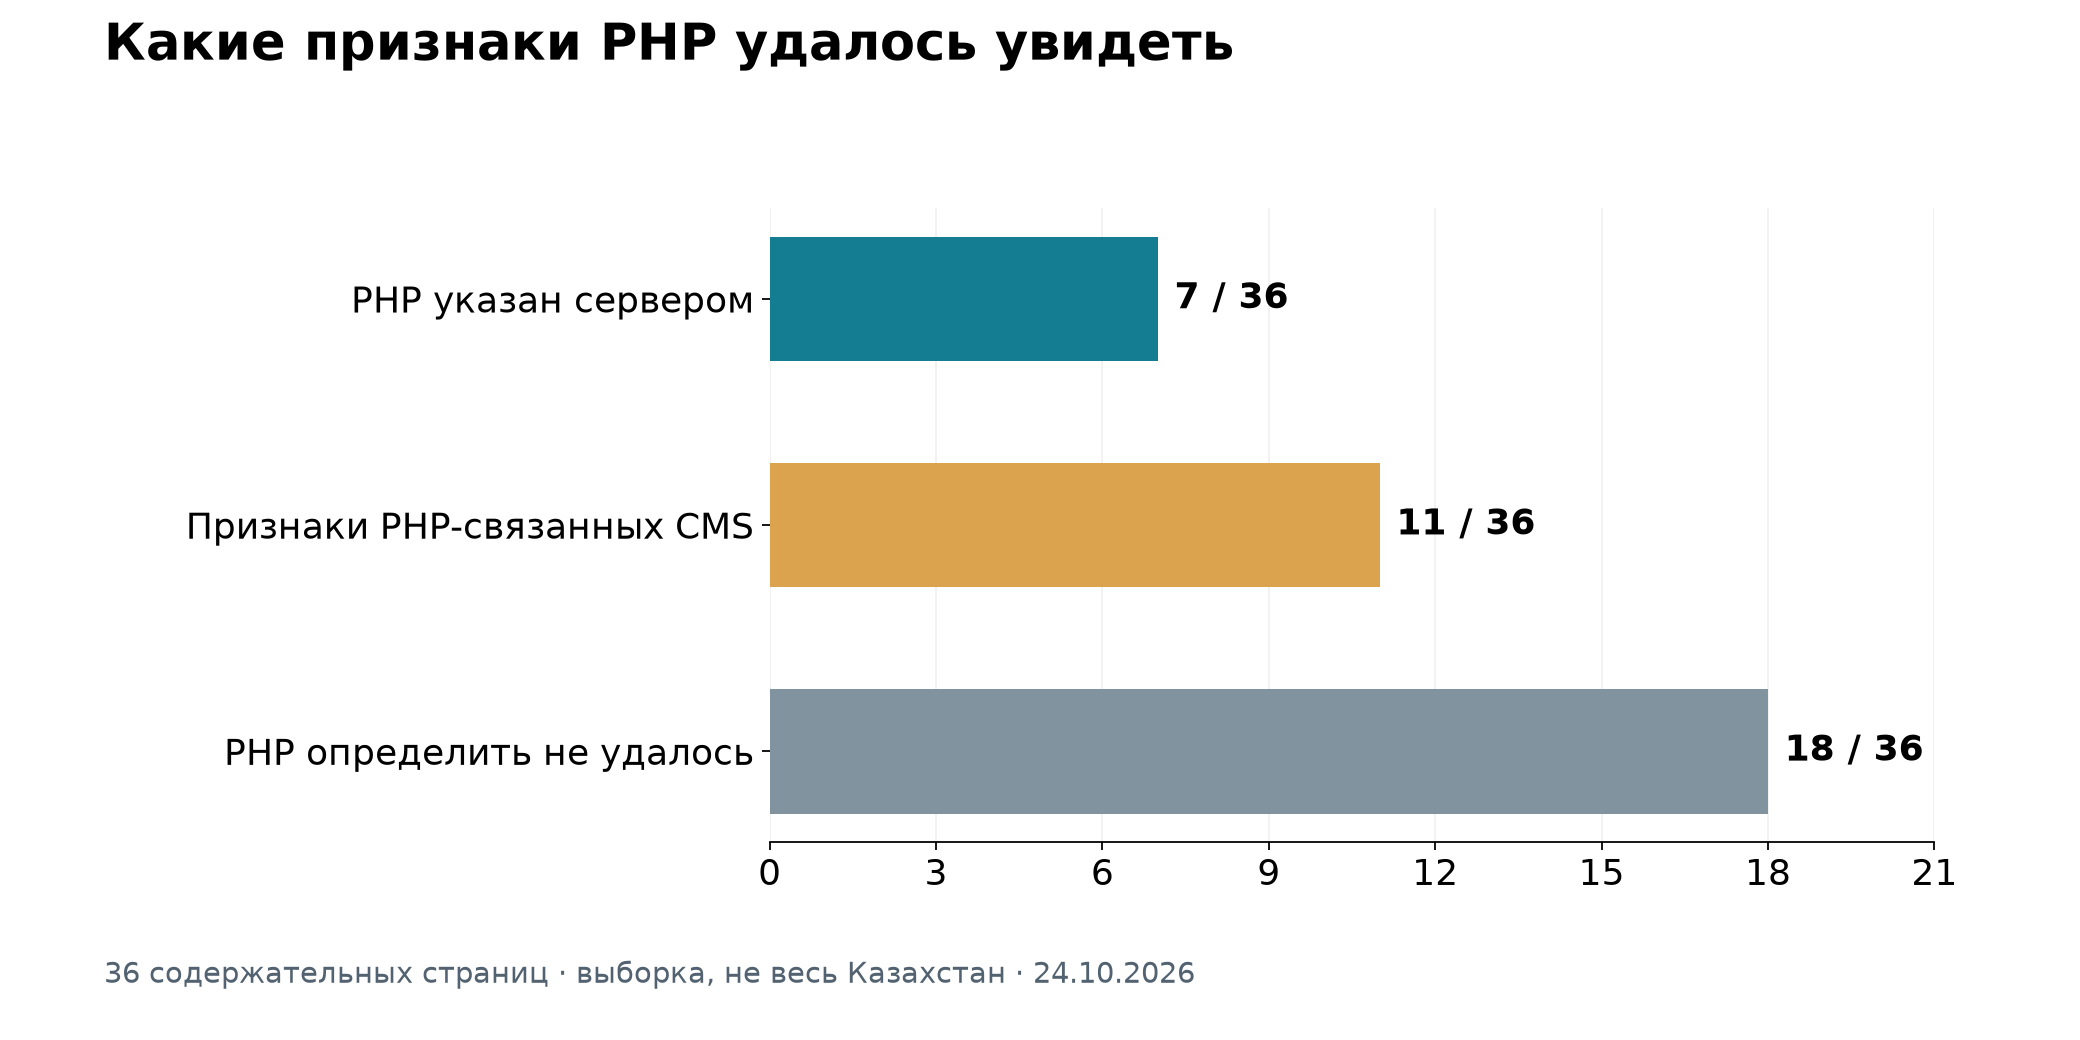
У 7 из 36 пригодных страниц сервер явно указал PHP и номер версии. У 11 других найдены признаки WordPress, Joomla или Bitrix — это косвенное свидетельство PHP-связанной CMS, а не подтверждение текущей серверной среды. У 18 PHP не определён. В образовательной части пригодна 31 страница: 7 явных PHP-баннеров, 10 косвенных CMS-сигналов и 14 неопределённых результатов. Эти числа нельзя превращать в долю PHP во всём образовании Казахстана.
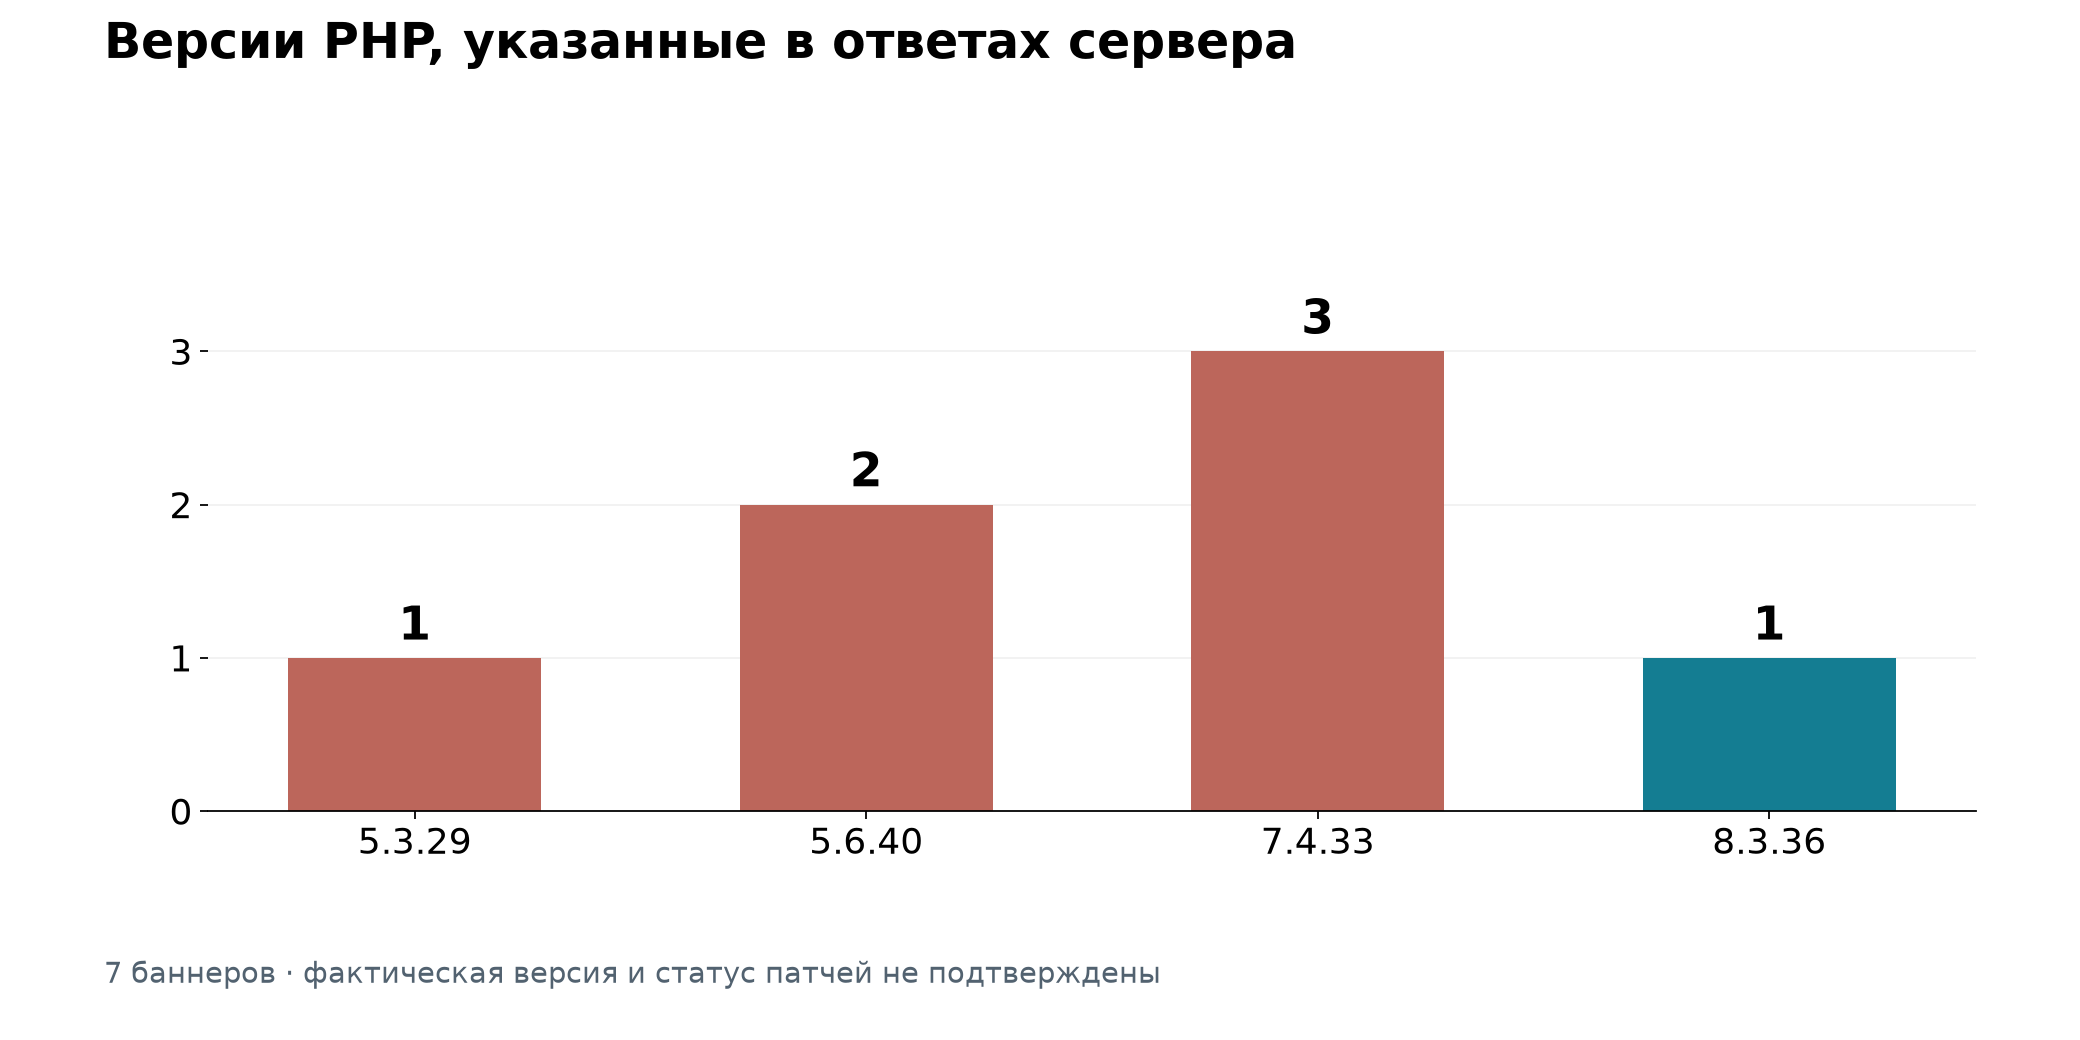
Среди семи опубликованных версий встречаются 5.3.29 — один раз, 5.6.40 — два, 7.4.33 — три и 8.3.36 — один. У шести баннеров ветки не имеют штатной поддержки PHP Project. Это 6 из 7 раскрытых баннеров, а не «86% школ небезопасны». Баннер может быть устаревшим, подменённым или скрывать пакет с backport-исправлением. Проверить установку патча может администратор по инвентарю пакетов и реально работающему веб-процессу.
| Ветка PHP | Статус поддержки PHP Project на 24.10.2026 | Исправление двух CVE от 21 октября |
|---|---|---|
| ≤ 8.1 | Штатная поддержка завершена; возможны отдельные backport/LTS-пакеты | — |
| 8.2 | Только исправления безопасности → 31.12.2026 | 8.2.35 |
| 8.3 | Только исправления безопасности → 31.12.2027 | 8.3.36 |
| 8.4 | Активная поддержка → 31.12.2026 | 8.4.27 |
| 8.5 | Активная поддержка → 31.12.2027 | 8.5.12 |
Языки, фреймворки и версии — разные уровни
Все 36 пригодных страниц подключают внешние JavaScript-скрипты. Это наблюдение о клиентской части браузера, а не доказательство Node.js на сервере. Две страницы отвечают заголовком Nuxt, ещё две — Next.js; эти фреймворки могут отдавать заранее сгенерированные страницы и не раскрывают язык исходников или версию серверной среды. TypeScript нельзя надёжно отличить от JavaScript по уже собранному скрипту.
Версии Java, Python, Go, C#, Node.js и операционных систем в этом обзоре не подтверждены. Значение «не определено» не равно нулевой распространённости. WordPress 7.1.3, 6.8.8 и 6.0.17 встречаются в HTML-метаданных отдельных страниц; это версии CMS, а не PHP. Ветка CMS и её текущая поддержка требуют собственной проверки; мы не выдаём её номер за доказательство уязвимости. Конкретные опубликованные маркеры приведены ниже.
Насколько ситуация устарела и безопасна
Старые PHP-баннеры — достаточный повод приоритетно проверить жизненный цикл системы, владельца обновлений и договор поддержки. Однако ни старый номер, ни свежая версия сами по себе не отвечают на вопрос о безопасности персональных данных. Дополнительно важны права доступа, защита загрузок, зависимости, конфигурация, резервные копии, журналы событий и реакция на инциденты. PHP 5.3.29 нельзя автоматически приписывать воздействие конкретного CVE, описывающего другой диапазон версий: отсутствие обычной поддержки и подтверждённая применимость определённой ошибки — разные утверждения.
Все 36 пригодных страниц получены по проверенному HTTPS. Заголовок HSTS наблюдался у 15, CSP — у 4, X-Content-Type-Options и X-Frame-Options — у 16 страниц каждый. Отсутствие заголовка в одном ответе не доказывает отсутствие всех аналогичных механизмов защиты. HTTPS защищает передачу, но не исправляет ошибку серверного интерпретатора. Эти показатели не складываются в «рейтинг безопасности».
Наблюдения по каждой пригодной странице
| Адрес / категория | Наблюдаемый признак | Версия PHP из ответа | CMS / версия CMS |
|---|---|---|---|
| enu.kz / Вузы | Не определён; Nuxt | Не раскрыта | — |
| abaiuniversity.edu.kz / Вузы | Не определён; Nuxt | Не раскрыта | — |
| kaznmu.edu.kz / Вузы | Признаки CMS; PHP предполагается | Не раскрыта | WordPress 7.1.3 |
| ektu.kz / Вузы | Не определён | Не раскрыта | — |
| ksu.edu.kz / Вузы | PHP в заголовке | 5.6.40 | — |
| zhubanov.edu.kz / Вузы | Не определён | Не раскрыта | — |
| korkyt.edu.kz / Вузы | Не определён | Не раскрыта | — |
| shokan.edu.kz / Вузы | Не определён | Не раскрыта | — |
| ayu.edu.kz / Вузы | Не определён | Не раскрыта | — |
| dulaty.kz / Вузы | Признаки CMS; PHP предполагается | Не раскрыта | Joomla |
| astanait.edu.kz / Вузы | Не определён; Next.js | Не раскрыта | — |
| apa.kz / Вузы | Признаки CMS; PHP предполагается | Не раскрыта | WordPress |
| nu.edu.kz / Вузы | Признаки CMS; PHP предполагается | Не раскрыта | WordPress 6.8.8 |
| auezov.edu.kz / Вузы | Не определён | Не раскрыта | — |
| abaicollege.edu.kz / Колледжи | Не определён | Не раскрыта | — |
| tzhk.edu.kz / Колледжи | Не определён | Не раскрыта | — |
| eduvkpk.edu.kz / Колледжи | PHP в заголовке | 7.4.33 | Joomla |
| polytech.edu.kz / Колледжи | Признаки CMS; PHP предполагается | Не раскрыта | WordPress 7.1.3 |
| mektepdrujba.edu.kz / Школы | Признаки CMS; PHP предполагается | Не раскрыта | Joomla |
| mektep1.edu.kz / Школы | Признаки CMS; PHP предполагается | Не раскрыта | Joomla |
| mektep2.edu.kz / Школы | PHP в заголовке | 8.3.36 | — |
| mektep3.edu.kz / Школы | PHP в заголовке | 5.3.29 | — |
| mektep7.edu.kz / Школы | PHP в заголовке | 5.6.40 | — |
| mektep8.edu.kz / Школы | Признаки CMS; PHP предполагается | Не раскрыта | Joomla |
| mektep9.edu.kz / Школы | Признаки CMS; PHP предполагается | Не раскрыта | Joomla |
| my.edu.kz / Образовательные сервисы | Не определён | Не раскрыта | — |
| enic-kazakhstan.edu.kz / Образовательные сервисы | PHP в заголовке | 7.4.33 | — |
| studyinkz.kz / Образовательные сервисы | Не определён; Next.js | Не раскрыта | — |
| nis.edu.kz / Образовательные сервисы | Не определён | Не раскрыта | — |
| daryn.kz / Образовательные сервисы | Признаки CMS; PHP предполагается | Не раскрыта | WordPress 6.0.17 |
| uba.edu.kz / Образовательные сервисы | PHP в заголовке | 7.4.33 | — |
| egov.kz / Другие | Не определён | Не раскрыта | — |
| nationalbank.kz / Другие | Не определён | Не раскрыта | — |
| primeminister.kz / Другие | Не определён | Не раскрыта | — |
| stat.gov.kz / Другие | Признаки CMS; PHP предполагается | Не раскрыта | Bitrix |
| kase.kz / Другие | Не определён | Не раскрыта | — |
Версии в таблице — заявления ответа сервера, не результат проверки исполнения кода. CMS может оставлять следы в кэше; обновление отдельного плагина не означает обновление PHP. Отсутствие маркера не означает отсутствие технологии.
Приняли ли меры государственные образовательные структуры?
Подтверждено, что KZ-CERT опубликовал национальное предупреждение о PHP2Shell. Это публичная мера информирования, а не акт обновления каждого образовательного сервера. В выборочном поиске по официальным образовательным доменам и GOV.KZ мы не получили документы установки патчей, журналы перезапуска веб-процессов или результаты независимой проверки конкретных организаций. Отсутствие таких документов в поиске не означает бездействие: внутренняя работа обычно не публикуется. Предупреждение KZ-CERT.
Один из школьных ответов декларирует 8.3.36, совпадающую с исправленным 21 октября upstream-выпуском. Это положительное внешнее наблюдение, но оно не подтверждает актуальность всех серверов школы, правильность настроек по новому уведомлению или защищённость базы учащихся. Получить окончательный ответ можно только у владельца системы: какие пакеты и SAPI используются, когда установлены исправления, перезапущены ли рабочие процессы, кто проверил результат. Редакция не обращалась от имени организаций к подрядчикам и не получала доступ к их внутренней инфраструктуре.
Что должно быть в проверяемом плане защиты
- Инвентарь всех публичных и внутренних PHP-приложений, включая LMS и компоненты подрядчиков; владелец и срок поддержки каждого.
- Подтверждённый бюллетенем поставщика исправленный пакет; обновление базового образа и развёртывание новой сборки там, где используются контейнеры.
- Полный перезапуск соответствующих веб-процессов и проверка среды, действительно обслуживающей HTTP. Номер CLI-версии сам по себе этого не подтверждает. Публичный
phpinfo()для такой проверки открывать не нужно. - Разбор уведомления от 23 октября, тестирование приложений при рекомендованном отключении прогресса загрузки и контроль конфигурации администратором. Временная настройка не заменяет исправления двух предыдущих критических проблем.
- Проверка журналов, прав доступа, резервного восстановления и зависимостей; документированный результат и ответственный. При подозрении на инцидент — взаимодействие с KZ-CERT.
Для публичной отчётности достаточно обезличенной сводки: количество систем, доля исправленных, исключения и сроки. Секреты, внутренние адреса и персональные данные учащихся публиковать не следует.
Наше предложение в G-TON Astana Hub
Shanraq и ТОО «Казна Технолоджис» предлагают областным управлениям образования единую платформу на уже работающей модульной основе на Go. В действующем продукте есть публикация материалов, учётные записи, роли и контент на трёх языках; стек включает Go, PostgreSQL и HTTP-фреймворк chi. Это описание нашего предложения разработчика, а не независимое заключение о его превосходстве или объявление о победе в программе. Фреймворк Shanraq.
В задаче G-TON «Портал организаций образования» говорится примерно о 600 школах и детсадах, повторно закупающих сайты, и о единой платформе на сервере области с бесплатным использованием организациями. Мы предлагаем отдельную региональную сборку, пространства организаций, общие шаблоны и централизованное обслуживание. Разграничение данных, миграция, восстановление, нагрузка и процессы обновлений должны быть проверены в пилоте. В нашей презентации предложены 3–5 организаций и два месяца; это план для согласования, а не утверждённый график заказчика. Задача Astana Hub, наша презентация.
Go не даёт автоматической неуязвимости и не отменяет обновления зависимостей, контроль доступа и внешний аудит. Практический смысл единой платформы — назначить одного ответственного за жизненный цикл, регулярно проверять обновления и обеспечить изоляцию организаций. Сам выбор языка не заменяет эти процедуры.
Данные всех 60 запросов в CSV. Снимок открытых страниц на 24 октября 2026 года.
Первоисточник: https://www.php.net/archive/2026.php#2026-10-23-1.
Графики и обложка: Shanraq, собственные наблюдения от 24.10.2026.
Если вы нашли ошибку или опечатку в тексте статьи, то сообщите нам об этом
Комментарии (0)
Войдите, чтобы оставить комментарий →
Пока нет комментариев. Будьте первым.