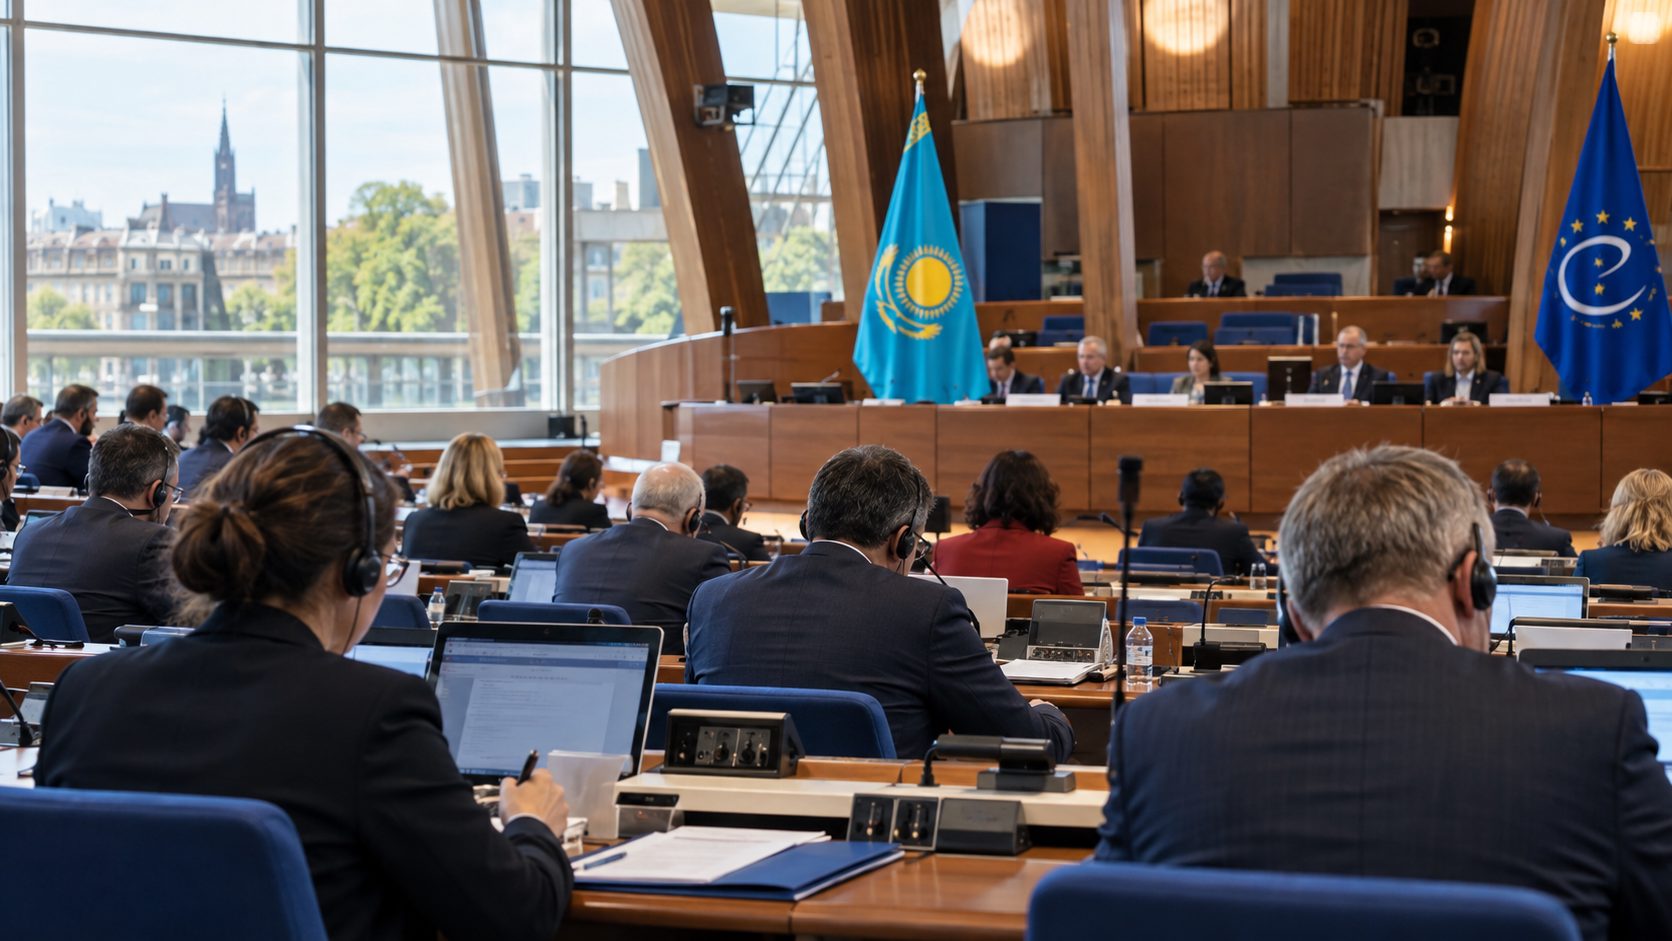
Страсбургтегі конференцияда Қазақстан киберқылмыс туралы халықаралық конвенцияны ратификациялағанын растады. Шекарааралық тергеудің мәнін және бұл қадамның шегін түсіндіреміз.
Ақорда 12 қазанда компьютерлік қылмыстар туралы конвенцияны ратификациялау жөніндегі заңға қол қойылғанын хабарлады. Бұл — киберқылмысқа қарсы халықаралық ынтымақтастықтағы құқықтық қадам. Қандай жайт белгілі, ал қандай егжей-тегжейін қосымша құжаттан оқу керек?
Берлин мен Лондон маңызды инфрақұрылымға төнетін гибрид қатерлерге қарсы жаңа серіктестік жариялады. Ұлыбритания үкіметі 8 қазанда Германиямен бірге кибершабуылға, диверсияға және өзге гибрид қатерлерге қарсы іс-қимыл бағдарламасын жариялады. Ол ақпарат алмасуды, қатерді бақылауды, тежеуді және зиянды әрекетті тоқтатуды үйлестіруді қамтиды.
Астанада KazHackStan 2026 өтіп жатыр: жеті елден келген 10 мың қатысушы маңызды инфрақұрылымды, дипфейктерді және ЖИ көмегімен жасалатын шабуылдарды талқылауда. Қазақстан 400-ден астам маңызды цифрлық нысанды анықтап, посткванттық криптографияға көшу картасын ұсынды.
MikroTik RouterOS-тағы үш осалдыққа түзету шығарды, ал KZ-CERT қазақстандық пайдаланушыларға бөлек ескерту жасады. Қауіпсіз нұсқаларды, Flagged күйін тексеру тәртібін, SSH баптауын және үйдегі не ұйымдағы роутерді жаңартқаннан кейінгі әрекеттерді түсіндіреміз.
Microsoft Storm-3168 тобының Azure ортасына шабуылын сипаттады: қолға түскен қызметтік тіркелгілер барлау жүргізіп, кейін 150-ден астам қауіпті операция бастаған. Негізгі жою тізбегі шамамен жеті минутқа созылды. Не өшірілгенін, құпия кілт қалай ашық қалуы мүмкін екенін және қай қорғаныс залалды шектегенін түсіндіреміз. Соңында бұлттық сервис қолданатын ұйымдарға арналған бес тексеру берілген.
Дербестікке қарсы ең жиі айтылатын дәлел — «менде жасыратын ештеңе жоқ». Ол ақылға қонымды көрінеді, сондықтан қауіпті. Дербестік жасыру туралы емес: сіз жуынатын бөлменің есігін қылмыс жасағаныңыздан жаппайсыз. Бір дерек емес, мыңдаған ұсақтан жиналған профиль қауіпті.


 IT