

Информатика: өз цифрлық көмекшімізді жасаймыз 56-сабақ (барлығы 72)
Құпиясөз, хеш және екінші фактор
Екі адам бір қысқа құпиясөзді біледі.
Картадағы орнымыз
72 сабақтың 56-сі. «Цифрлық қауіпсіздік» блогы (55–62). Үш ойдан алынған тапсырмасы бар жергілікті көмекшіні жалғастырамыз. Әр шараның шегі нақты: оқу нұсқасы дайын ашық сервиске айналмайды.
Жағдай және сұрақ
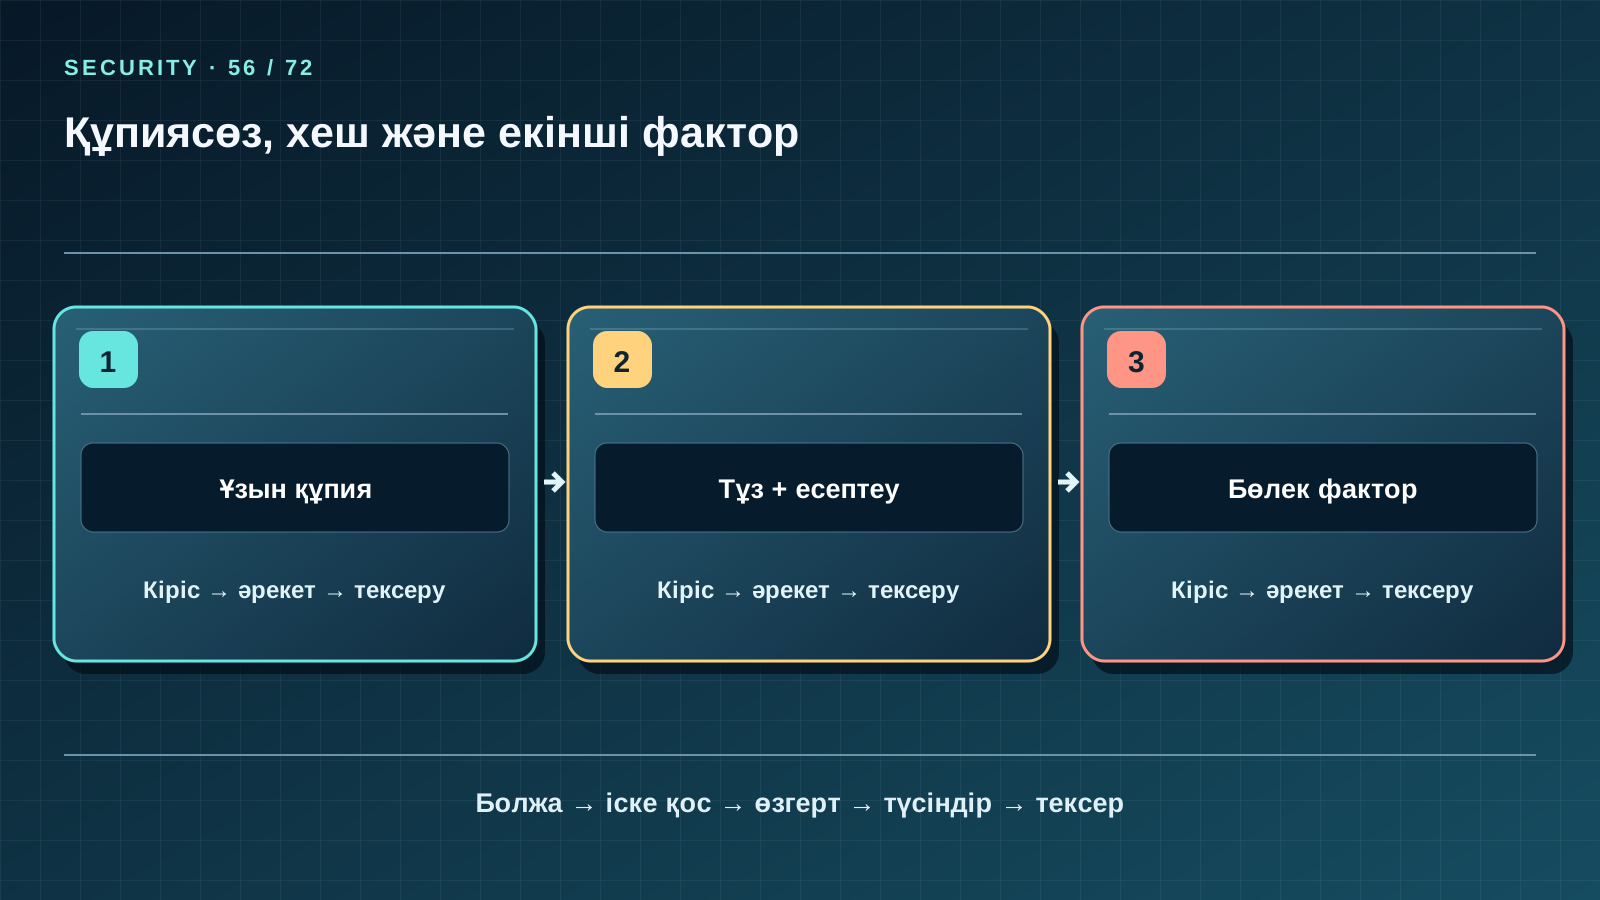
Екі адам бір қысқа құпиясөзді біледі. Сайт оның өзін сақтамаса да, ұрланған тізім арқылы оны болжауға болады. Хеш, тұз және бөлек екінші фактор не үшін керек екенін ажыратамыз.
Жаңа сөздерді анық түсінейік
Құпиясөз — өзіңіз білетін құпия. Хештеу кірісті әдеттегі жолмен кері оқылмайтын ізге айналдырады. Тұз — әр жазбаға бөлек қосылатын кездейсоқ мән; баяу кілт шығару функциясы жаппай болжауды қиындатады. Екінші фактор басқа дәлел түрімен, мысалы құрылғымен, кіруді растайды. Екі құпиясөз бір ғана фактор түрі. Құпиясөз менеджері ұзын, бірегей құпияларды жасауға көмектеседі.
Сабақтың тірек сигналы
Сұлбаның үш ұяшығын солдан оңға оқып, үшіншісін жабыңыз. Әр ұяшықтың кірісі мен әрекетін айтыңыз; жолдың немен аяқталатынын және қандай байқалатын фактіні тексеретініңізді болжаңыз. Суретті жоба файлымен не бақылау мысалымен салыстырыңыз. Сұлбадағы сан деректен шықпаса, әдемі сурет үшін деректі емес, сұлбаны түзетіңіз.
Қадамдап талдаймыз
«Бірдей екі құпиясөз» және «екі бөлек тұз» жолдарын қағазда салыстырыңыз: соңғы іздер әртүрлі болады. step-06 құпиясөз жинамайды, онда аккаунт жоқ; бұл сабақ қағиданы модельдейді, оқу көмекшісіне құпия енгізуді ұсынбайды. Нағыз сервиске кірерде мекенжайды тексеріп, қолжетімді болса көп факторлы қорғауды қосыңыз. Қалпына келтіру кодын телефоннан бөлек ұстаңыз.
Болжаңыз және тексеріңіз
Кодты қоспай тұрып күтілетін нәтижені жазыңыз. Оны step-06 не step-07 бумасында орындап, таңба бойынша салыстырыңыз және әр жолды түсіндіріңіз. Кейін бір қауіпсіз ойдан алынған кірісті өзгертіп, «болжау — іске қосу — өзгерту — түсіндіру — тексеру» айналымын қайталаңыз. Шағын жиындағы бақылауды нақты адамдарға берілген уәдеге айналдырмаңыз.
import hashlib, secrets
salt = secrets.token_bytes(16)
a = hashlib.scrypt(b"fictional long phrase", salt=salt, n=2**14, r=8, p=1)
b = hashlib.scrypt(b"fictional long phrase", salt=salt, n=2**14, r=8, p=1)
print(secrets.compare_digest(a, b))
Күтілетін нәтиже
True
Қатені табыңыз
Жай жылдам SHA-256 құпиясөз сақтауға өздігінен жарамайды. Тұз құпия кілт емес және әлсіз құпиясөзді күшейтпейді. Екінші фактор бет мекенжайын тексерудің орнын баспайды.
Жобаға енгізілетін өзгеріс
1.3 жобасында бұрынғы үш тапсырма, төрт сабақ және еске салу ережесі сақталады. Жаңа әрекеттер security_assistant.py ішіне бөлінді: тексеру, бөлек көшірме жасау және тек жаңа файлға қалпына келтіру. Өзгеріс қай қатерге көмектесетінін және қайсына көмектеспейтінін жазыңыз; оқу дерегі ойдан алынған күйде.
Тапсырма және дәлел
Бірдей екі құпиясөз неге әртүрлі тұзбен бөлек із беретінін сызбада түсіндіріңіз. Тәуелсіз екінші факторды және құрылғы жоғалса кіруді қалпына келтіру тәсілін атаңыз.
Жаңа жағдайға көшіру
Сыныптас ортақ жобаға бір құпиясөз ұсынады. Бір қатысушының құқығын тоқтату басқалардың құпиясын өзгертпейтіндей қолжетімділікті қалай ұйымдастырамыз?
1, 7 және 30 күннен кейін қайталау
1 күннен кейін сұлбаны жатқа салып, қолданудың бір шегін табыңыз. 7 күннен кейін оны мәтінсіз досыңызға түсіндіріп, блоктың он сұрағының жетеуін шешіңіз; қате жауапты нақты кіріспен талдаңыз. 30 күннен кейін жобаның жаңа көшірмесін ашып, тексеруді қайталап, қағиданы жаңа мысалға көшіріңіз. Кіріс, күтілетін және нақты нәтижесі бар хаттаманы сақтаңыз.
Пікірлер (0)
Пікір қалдыру үшін кіріңіз →
Әзірге пікір жоқ. Бірінші болыңыз.